微软开源 Agent Governance Toolkit:AI Agent 的安全终于有人管了

微软开源 Agent 治理工具包 AGT,覆盖 OWASP 全部 10 类安全风险。该工具借鉴操作系统模型,通过工具扫描、调用前策略检查及响应审查三层机制,将安全从提示词建议升级为代码硬约束。其策略评估延迟不足 1 毫秒,支持多语言及主流框架集成。在监管趋严背景下,AGT 为开发者提供了管控 Agent 外部动作的有效基础设施,虽不干预内部推理,但填补了当前执行层的安全空白。

发布于2026年5月4日 14:03
编辑零重力瓦力
评论0
阅读124

微软刚开源了一个专门的 AI Agent "刹车" 工具包,而且覆盖了 OWASP 全部 10 类 Agent 安全风险。这件事值得关注,因为它解决的恰恰是当前 Agent 开发中最被忽视的问题:Agent 能干活了,但谁来管它别干坏事?

背景:Agent 跑起来了,但没人看着

AI Agent 今年的爆发速度超出预期。LangChain、AutoGen、CrewAI、微软 Agent Framework、Google ADK,框架越来越多,Agent 能调用的工具也越来越多。MCP 协议让 Agent 发现和调用外部工具变得标准化,但问题来了:MCP 只管“发现和执行”,不管“该不该执行”。

这就像一个员工有了所有办公室钥匙,但没有人查他进哪个房间是合规的。

微软 4 月初开源的 Agent Governance Toolkit(AGT),就是来解决这个问题的。

核心机制:三层防护

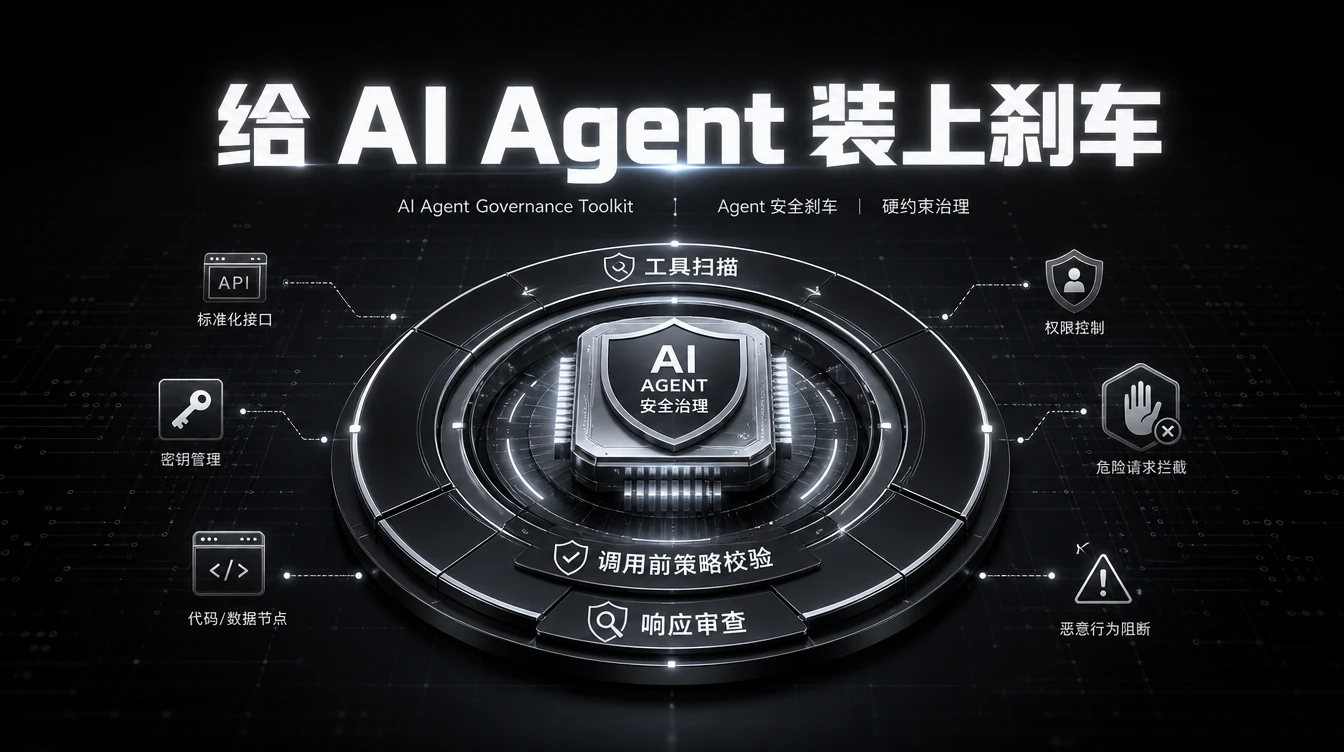
AGT 的架构借鉴了操作系统的安全模型,把 Agent 的行为分成三个层级来管:

  1. 工具定义扫描:在 Agent 看到 tool description 之前,AGT 先扫描一遍,查有没有隐藏指令、仿冒工具名、对抗性模式。这防的是 OWASP MCP03:2025 里定义的 Tool Poisoning 攻击。

  2. 调用前策略检查:每次 Agent 调工具之前,AGT 用声明式规则(支持 YAML、OPA/Rego、Cedar 三种语法)做一次确定性判断:允许、拒绝、还是需要人工审批。微软内部红队测试结果:仅靠提示词里的安全指令,策略违反率 26.67%,超过四分之一的对抗场景会成功。

  3. 响应审查:工具返回结果后,AGT 再检查一遍,防止被污染的输出带着恶意指令流回 Agent 上下文。

三个值得关注的数字

  • 策略评估每调用增加不到 1 毫秒延迟
  • 支持 Python、TypeScript、Rust、Go、.NET 五种语言
  • 已有 Dify、LlamaIndex、LangGraph、OpenAI Agents SDK、Haystack、PydanticAI 的集成

为什么这件事重要

OWASP 在 2025 年底发布了 Agentic AI Top 10,欧盟 AI Act 的高风险义务 2026 年 8 月生效,科罗拉多 AI Act 6 月生效。监管在收紧,但基础设施跟不上。

AGT 的价值在于:它让 Agent 安全从 "写在 prompt 里的建议" 变成了 "代码层面的硬约束"。这和 20 年前操作系统从 "靠用户自觉" 进化到 "内核强制权限"是同一个逻辑。

值得开发者关注的点

  • 安装只需一行:pip install agent-governance-toolkit[full],然后写几行 YAML 配置就能用
  • 项目 MIT 协议开源,微软明确表态希望未来捐给基金会,由社区治理
  • 9500+ 测试用例、ClusterFuzzLite 持续模糊测试、SLSA 兼容的构建溯源
  • Agent 身份系统用了 Ed25519 + 抗量子的 ML-DSA-65 签名算法

但我认为 AGT 目前最大的局限是:它只能管 MCP 调用层的行为,对 Agent 内部推理过程的异常无能为力。但这恰好是它的定位决定的,它管的是 "动作",不是 "想法"。不管怎么说,在 Agent 越来越自主的今天,先把动作管住,是正确的一步。
相关文章

Jev 实操指南,用概率闸门重构智能体决策流
AI 新闻资讯
2026年9月18日
0 条评论
小创

Jev 实操指南,用概率闸门重构智能体决策流

TypeSafe AI 推出系统一模型 Jev,作为智能体概率决策闸门,仅返回带校准概率的结构化结果而不生成文本。该模型具备低成本、低延迟及零输出错误率特性,支持 Choice、Score、Noul 三种提问原语。文章详解了其 API 调用、SDK 集成及推测式并行、置信度路由等五种落地模式,并指出其本质是强类型函数调用而非廉价 LLM。建议在生产环境中锁定版本、规避算术任务,并通过影子模式实测校准效果。

#智能体#AI 编程#提示词工程
阅读全文
Anthropic 开源知识工作插件库,111 个无代码技能包重塑智能体工作流
AI 教程知识
2026年9月18日
0 条评论
小创

Anthropic 开源知识工作插件库,111 个无代码技能包重塑智能体工作流

Anthropic 开源 knowledge-work-plugins 项目,提供 111 个无代码智能体技能包。该体系基于 Markdown 和 JSON 构建标准化模块,支持渐进式披露与 MCP 工具集成,标志提示词工程向软件工程化转型。内置 marketing 与 productivity 等插件展示了结构化输入及分层记忆范式,支持语义路由与轻量化定制。尽管存在多插件上下文竞争及云端连接器限制内网访问等问题,仍为智能体工作流提供了可复用的模块化规范。

#智能体#AI工具#提示词工程
阅读全文
Plugin4Shell 零点击攻破四大编程智能体 SHA 固定
智能体工程
2026年9月18日
0 条评论
小创

Plugin4Shell 零点击攻破四大编程智能体 SHA 固定

安全团队 AIR 披露高危漏洞 Plugin4Shell,影响 Claude Code、Codex 等四大主流 AI 编程智能体。该漏洞利用 Git 分支命名解析歧义绕过 SHA 固定机制,使攻击者可通过插件后台自动更新实现零点击远程代码执行。这是 AI 智能体生态首个分发层供应链漏洞,打破了传统安全审阅的信任假设。目前 Anthropic 和 OpenAI 已修复,Google 建议迁移,Microsoft 尚未发布补丁。开发者需在客户端增加 HEAD 哈希校验以防范风险。

#智能体#AI 编程#安全
阅读全文
互动讨论

评论区

围绕《微软开源 Agent Governance Toolkit:AI Agent 的安全终于有人管了》展开交流,未登录用户可浏览评论,登录后可参与讨论。

评论数
0
登录后参与评论
支持发表观点与回复一级评论,互动后将同步到消息中心。
登录后评论
暂无评论,欢迎成为第一个参与讨论的人。