在 2026 年 9 月 14 日发布的 Datasette 安全更新补丁中,项目作者 Simon Willison 面对着数十个由 Coding Agent(自动化编程代理)生成的杂乱提交记录。这些记录里塞满了私有仓库的 Issue 编号、冗长的机器套话以及缺乏人类意图的“机械式描述”。为了在代码推送到公开仓库前快速完成整理,他开源了名为 commit-rewriter 的轻量级本地 Web 工具。
表面上看,这只是一个方便修改 Git Commit Message(Git 提交附带的说明文本)的图形化前端,本质上它填补了 Vibe Coding(以 AI 对话和直觉主导的编程模式)交付链路上的关键断点。当开发者把写代码的脏活交给 Claude Code、Codex 或 Cursor 等智能体后,原本清晰的提交历史往往会变成不可读的“机器垃圾堆”。commit-rewriter 提供了一种低摩擦、可回滚的批量重构机制,让自动生成的代码在公开前回归规范。
为什么 Coding Agent 生成的提交历史急需清洗
在日常使用编程助手时,Agent 往往拥有极高的提交频次,但其生成的提交信息普遍存在语义稀释的问题。大语言模型倾向于巨细靡遗地复述修改了哪些文件的哪几行,却极少能准确提炼出该次变更在业务架构上的真实意图。
这种自动生成的信息中充斥着大量的“Agent 残余”(Coding Agent Cruft)。例如模型在私有环境开发时习惯带上的“refs #123”、“closes #456”等私有工单引用,或者反复出现的固定模板句式。一旦项目需要开源、合入主干或交付给外部客户,这些暴露内部私有信息或缺乏人类逻辑的记录就会变成维护负担。
以往开发者想要清理这些提交,通常需要依赖 git rebase -i 命令配合交互式编辑器逐条修改。这种方式对于连续修改十几个提交的操作极为繁琐,且在终端中很难直观对照每个提交的真实 Diff(代码改动差异)。缺乏直观的改动上下文对照与批量保存机制,是传统终端工具处理 AI 提交历史时的最大痛点。
| 阶段 | 核心问题 | 留下的硬伤 |
|---|---|---|
| Agent 敏捷开发期 | 追求单步快速实现与高频自动 Commit | 提交信息充斥“更新了某文件”等机械套话,缺乏整体业务意图 |
| 私有仓库联调期 | 自动关联内部工单与测试 Issue 标记 | 散落大量内部 private issue 编号与无意义的中间调试记录 |
| 开源/交付前夕 | 传统终端 Rebase 流程冗长且无法直观比对 | 开发者因重写成本过高而被迫放弃整理,导致历史记录质量崩塌 |
极简安装与一键拉起本地工作流
commit-rewriter 采用了极其克制的工程设计,基于 Python 3.11+ 编写,后端仅依赖轻量级的 Starlette 异步框架与 Uvicorn 服务器。这种无重型依赖的架构使得开发者可以随时在本地即开即用,无需配置复杂的运行环境。
开发者无需将代码上传至任何第三方云端,所有操作均在本地端口完成。最便捷的使用方式是借助 Python 包管理工具 uv 直接运行,系统会自动拉取依赖并在隔离环境中执行:
# 在指定仓库目录下直接免安装启动
uvx commit-rewriter path/to/repo

# 若已处于目标项目根目录,直接运行即可
uvx commit-rewriter
对于习惯常驻工具链的开发者,也可以通过标准的包管理器完成全局安装:
# 使用 pip 安装
pip install commit-rewriter

# 或使用 uv 工具链安装
uv tool install commit-rewriter
工具默认运行在本地的 http://127.0.0.1:8000 端口。如果该端口已被占用,可通过参数指定自定义端口:
commit-rewriter -p 8002
可视化批量重写与 Diff 对照实操
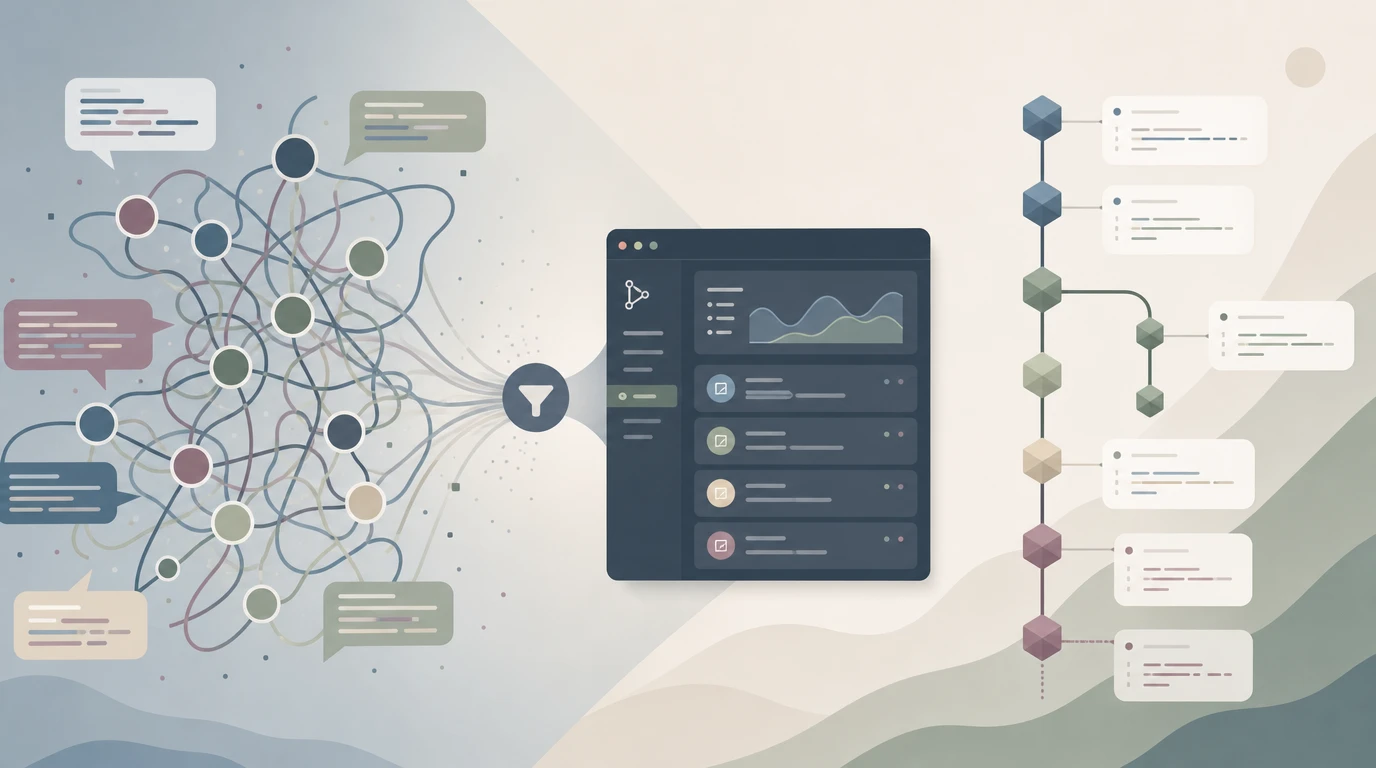
启动工具并在浏览器打开本地页面后,用户会看到一个双栏布局的工作台。左侧侧边栏按时间倒序列出了当前分支的提交记录,展示每个提交的短 Hash、作者名称与提交时间,顶部提供了支持针对提交信息、作者名及 Hash 的实时过滤搜索框。
右侧主操作区域为每个提交渲染了独立的卡片。与传统只读界面不同,每张提交卡片的文本区域均是可直接编辑的输入框。开发者可以在这里直接删除私有 Issue 编号,将 Agent 生成的“fix: update file.py line 40”替换为“修复极端并发场景下的空指针异常”。
在卡片内部,点击“View full formatted diff”按钮可以一键展开该次提交对应的完整代码变动视图。开发者无需在终端与编辑器之间频繁切屏,便能在阅读完整代码改动的同时精准校对提交语义。
顶部工具栏会实时统计“Pending edits”(待应用的修改草稿数)。当界面上修改了多个提交卡片后,开发者勾选“Edited only”复选框即可快速收拢视图,只聚焦于本次变动过的卡片进行最终核对。如果对修改不满意,点击“Discard drafts”即可重置所有草稿。
自动分支备份与 Git 历史重构机制
修改已有的 Git 提交信息在底层属于改写 Git 历史(Rewriting History)的高危操作,会导致被改动提交及其后续所有提交的 Hash 值发生变化。commit-rewriter 在安全机制上做了充分的防御性设计。
当用户点击“Rewrite commit messages”按钮时,系统在执行改写前,会自动在本地创建一个带时间戳的备份分支(例如以当前分支状态为基准的快照分支)。如果改写完成后发现逻辑错误,开发者只需通过简单的 Git 分支切换即可无损回滚到修改前的状态,彻底消除了历史重构造成代码丢失的风险。
在完成备份后,工具会在后台从最早被修改的那次提交开始,自底向上重新生成一条线性的 Git 提交链,直至当前最新的提交。整个过程完全在本地执行底层 Git plumbing 命令完成,改写完成后页面会自动刷新并呈现最新的提交树状态。
这种工作流非常适合在以下场景中作为发布前的标准工序:
- 开源发布前的历史清洗:移除仅在内网有效的 Issue 引用与调试信息,统一项目公开调性。
- Coding Agent 密集产出后的归纳:将模型生成的几十条细碎提交重构为符合 Conventional Commits(约定式提交规范)的高质量日志。
- 敏感信息与噪音剥离:在不改变代码实际变更的前提下,剔除提交文本中无意附带的内部路径或提示词痕迹。
综合判断:这是交付流程的必要组件而非代码编辑器
从工具定位来看,commit-rewriter 不是一个通用的代码编辑器,而是一个专属于 Vibe Coding 交付阶段的格式化工序。
社区容易产生一种误读,认为随着大模型编程能力的提升,提交信息的质量会自动变好。实际情况恰恰相反:Agent 的生成速度越快,人类对中间过程的把控就越稀薄,历史记录中沉积的噪音就越多。commit-rewriter 并没有尝试用另一个 AI 去自动改写这些信息,而是将“最终确认权”以最低的交互成本交还给人类。它承认模型在生成细碎代码上的高效,同时也承认人类在把握对外交付语义上的不可替代性。
一个未解决的问题
commit-rewriter 目前聚焦于单分支线性历史上的提交信息重构。如果目标仓库的待整理区间包含复杂的 Merge Commit(分支合并提交)或交叉分叉结构,底层改写流程可能会遇到拓扑展平或冲突报错的限制。未来如何在保持轻量级 Web 交互的同时,优雅处理非线性历史与多分支合并节点的语义清洗,仍是该工具尚未完全覆盖的技术难点。
引用来源
- Simon Willison 博客关于 commit-rewriter 的发布日志:https://simonwillison.net/2026/Sep/14/commit-rewriter/ (2026-09-14 发布)
- GitHub 开源仓库 simonw/commit-rewriter:https://github.com/simonw/commit-rewriter (2026-09-14 更新)
- PyPI 官方包页面 commit-rewriter:https://pypi.org/project/commit-rewriter/ (2026-09-14 发布)
- Simon Willison 发布的 shot-scraper 1.12 工具更新说明:https://simonwillison.net/2026/Sep/13/shot-scraper/ (2026-09-13 发布)
- Datasette 官方博客 2026 年 9 月安全更新详情:https://datasette.io/blog/2026/september-security-releases/ (2026-09-14 发布)