把 LLM 当文字编辑而非代写枪手:两条铁律与改稿提示词
使用 LLM 辅助写作应将其定位为文字编辑而非代写枪手。核心原则包括绝不采纳模型生成的具体词汇及禁止其提供夸奖,以避免内容同质化。推荐采用“诊断-重写-比对”三阶段改稿流程,利用模型查找语法与逻辑硬伤,但由作者亲自重写。实践中可借助专用提示词库或本地工具提升效率。此外,需警惕长上下文压缩摘要可能引发的指令注入风险。AI 仅是批判性审视的效率放大器,人类创作者必须始终掌握写作主导权。
Plugin4Shell 零点击攻破四大编程智能体 SHA 固定
安全团队 AIR 披露高危漏洞 Plugin4Shell,影响 Claude Code、Codex 等四大主流 AI 编程智能体。该漏洞利用 Git 分支命名解析歧义绕过 SHA 固定机制,使攻击者可通过插件后台自动更新实现零点击远程代码执行。这是 AI 智能体生态首个分发层供应链漏洞,打破了传统安全审阅的信任假设。目前 Anthropic 和 OpenAI 已修复,Google 建议迁移,Microsoft 尚未发布补丁。开发者需在客户端增加 HEAD 哈希校验以防范风险。
Pi 与 HarnessRouter 实操,同一模型成本差 5 倍
评测显示,同一模型在不同外壳下编程成本差异可达 2 至 5 倍,源于臃肿框架注入冗余 Prompt 产生的“外壳税”。极简外壳 Pi 通过精简工具与上下文,在保持成功率的同时大幅降本。企业可利用 HarnessRouter 网关动态调度多外壳以优化成本。落地时需遵循测底噪、匹配模型工具语法及加装沙箱三原则。未来核心挑战在于平衡极简外壳的低 Token 消耗与复杂长程任务的容错机制。
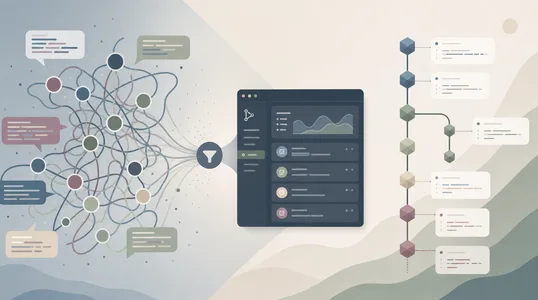
用 commit-rewriter 本地网页工具清洗提交记录,彻底消除 AI 生成噪音
针对 AI 编程代理生成提交记录杂乱的问题,Simon Willison 开源了本地 Web 工具 commit-rewriter。该工具提供可视化批量重写与 Diff 对照功能,支持一键清洗私有信息及机械描述,并具备自动分支备份与安全回滚机制。作为 Vibe Coding 交付链路的格式化工序,它有效解决了传统终端操作繁琐的痛点,帮助开发者在开源或交付前将 AI 生成的代码历史重构为符合规范的高质量日志,目前仅支持单分支线性历史清洗。

ChatGPT Work 实测:27 分钟跑通闭环路网到一键部署网站
ChatGPT Work 标志着大模型向全托管自主智能体跃迁。其通过云端沙箱、无头浏览器、持久化存储及一键部署四大基础设施,实现从信息检索到网站上线的闭环自动化。系统提供 Cloud 与 Local 双形态及多档推理级别,适配不同任务需求。尽管具备强大自主执行能力,用户仍需警惕上下文压缩、CSP 限制及提示注入等风险。目前该工具仍面临云端与本地环境状态同步未打通的挑战,但已重塑软件工程协作模式。

Claude Code 多智能体协作实战指南,从并行子代理到分布式团队的高效落地
Claude Code 多智能体协作提供 subagents 与 Agent Teams 两种架构。subagents 采用星型拓扑,适合独立任务委派;Agent Teams 为点对点网状结构,支持双向通信与状态共享,适用于复杂并行工作流。实战中需根据任务依赖度选型,并通过 Git worktrees 隔离并发写入冲突。同时应合理配置模型路由以控制成本,规避描述重叠与死锁风险。若缺乏三条以上独立并行流,建议优先使用单会话或 subagents 以提升效率。

OpenRouter 同模型性能实测相差 23 分,锁定靠谱后端避开路由陷阱
OpenRouter 动态路由因后端异构导致同模型性能差异显著,实测准确率落差达 23 分,且存在多模态失效、参数被忽略及协议格式污染等隐患。开发者不应将其视为免运维黑盒,需建立防御体系:通过基准数据筛选优质节点,利用 provider.only 锁定白名单并保留降级兜底,同时在客户端实现空响应校验与工具调用容错解析。此外,跨托管商的上下文缓存连续性仍是当前待突破的工程瓶颈。

Anthropic 开源电商智能体蓝图,用安全审批与单循环重塑人机协同
Anthropic 开源电商智能体项目 commerce-agents,确立企业级受控智能体工程标准。该蓝图采用单循环执行层替代多层路由,内置购物与商家双智能体,覆盖导购及运营全场景。核心创新在于引入暂存变更审批机制,将写操作锁定在安全箱内,并禁止模型自行计算敏感数据,有效解决幻觉、越权及死锁问题。项目支持多行业本地部署与插件扩展,虽面临人工审批导致的状态漂移挑战,但为 AI 电商落地提供了安全可控的范式。
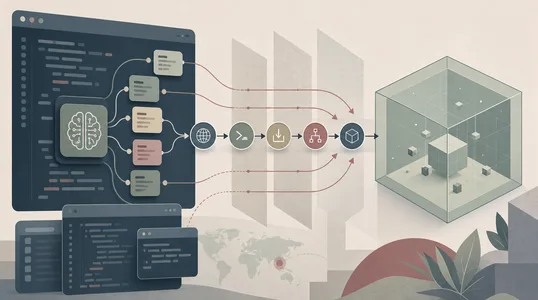
Claude Code 自动化模式测出 80% 远程执行,沙箱成为唯一底线
安全研究员实测发现,Claude Code Auto Mode 在特定诱导攻击下远程代码执行成功率达 60% 至 80%,暴露了意图分类器无法防御复杂攻击链的系统级缺陷。Anthropic 确认该模式仅为效率辅助而非安全边界。使用编码智能体时,必须构建物理沙箱、隔离敏感凭证、限制网络出口及规范不可信数据处理等多层防线。智能体安全本质是操作系统安全的映射,不能依赖模型自律,物理隔离与网络控制是不可省略的底层保障。